Am schnellsten geht es im Cloud Manager: Reiter „SSH“, bei „Root-Login“ die Option „Nur mit SSH Key“ wählen. Dafür muss der Guest Agent laufen. Manuell setzt du PasswordAuthentication no in der SSH-Konfiguration und startest den SSH-Dienst neu. Das klappt auf jedem Linux-Server. Wichtig in beiden Fällen: Erst prüfen, ob die Anmeldung mit deinem SSH-Key klappt, dann das Passwort abschalten.
Warum sich das lohnt: Jeder Server mit offenem Port 22 bekommt rund um die Uhr automatisierte Login-Versuche. Ohne Passwort-Login laufen diese Versuche ins Leere, egal wie viele es sind.
Über das Webinterface
Im Cloud Manager kannst du in den VPS-Einstellungen die Passwort-Authentifizierung für den Root-Login ein- und ausschalten. Voraussetzung ist der aktive Guest Agent. Gehe in den Reiter „SSH“ und wähle bei „Root-Login“ die Option „Nur mit SSH Key“ aus.
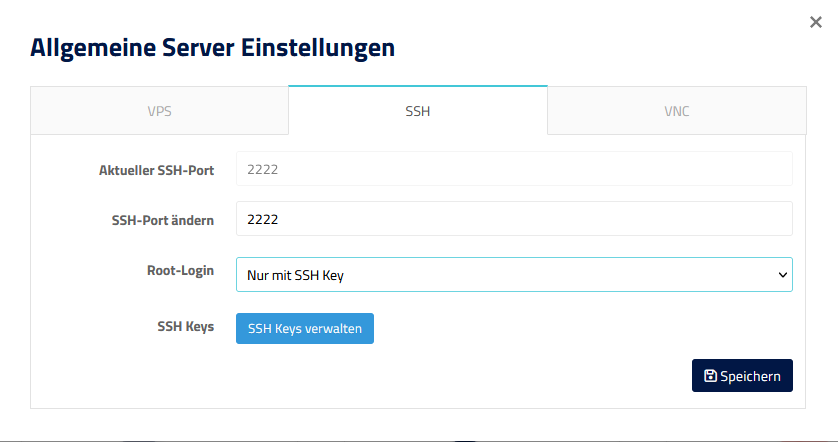
Nach dem Speichern lässt dein Server den Root-Login nur noch mit einem SSH-Key zu. Arbeitest du zusätzlich mit weiteren Benutzern, nutze den manuellen Weg, der gilt für alle Konten.
Smart Essential: Hier gibt es den Reiter „SSH“ nicht, im Webinterface steht nur der Reset des Root-Passworts zur Verfügung (ebenfalls mit Guest Agent). Läuft der Guest Agent, kannst du die Einstellung über die Prepaid-Hoster API setzen. Ohne Guest Agent nimmst du den manuellen Weg.
Manuell per SSH
Auf Debian und Ubuntu liest der SSH-Dienst zuerst die Dateien in /etc/ssh/sshd_config.d/ und danach /etc/ssh/sshd_config. Bei doppelten Einstellungen gewinnt der erste Wert. Deshalb legst du am besten eine eigene Datei mit niedriger Nummer an, die vor allen anderen gelesen wird:
nano /etc/ssh/sshd_config.d/00-nur-ssh-key.confInhalt der Datei:
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitRootLogin prohibit-password
PasswordAuthentication noschaltet den Passwort-Login ab.KbdInteractiveAuthentication noschließt den zweiten Weg, über den ein Passwort abgefragt werden kann. Auf Debian ist das schon Standard, schaden tut die Zeile nicht.PermitRootLogin prohibit-passworderlaubt Root nur noch mit Key.
Speichere die Datei und prüfe die Konfiguration auf Tippfehler. Kommt keine Ausgabe, ist alles in Ordnung:
sshd -tDanach den SSH-Dienst neu starten:
systemctl restart sshLass die aktuelle Sitzung offen. Teste in einem neuen Fenster, ob du dich mit deinem Key anmelden kannst. Klappt das nicht, kannst du in der offenen Sitzung die Datei wieder löschen und den Dienst erneut starten.
So prüfst du, ob es wirkt
Der SSH-Dienst zeigt dir die Werte, die er tatsächlich verwendet:
sshd -T | grep -Ei 'passwordauthentication|kbdinteractive|permitrootlogin'Erwartet sind passwordauthentication no, kbdinteractiveauthentication no und permitrootlogin without-password (so nennt SSH intern prohibit-password).
Von deinem eigenen Rechner aus kannst du gezielt einen Passwort-Login erzwingen. Der Server muss ihn ablehnen:
ssh -o PubkeyAuthentication=no root@62.68.75.69Die richtige Antwort ist Permission denied (publickey). ohne Passwortabfrage.
Häufige Stolpersteine
- Passwort wird trotzdem abgefragt: Eine andere Datei in
/etc/ssh/sshd_config.d/setztPasswordAuthentication yesund wird vor deiner gelesen. Typisch ist50-cloud-init.confauf Ubuntu. Mitgrep -ri passwordauthentication /etc/ssh/findest du alle Stellen. - Änderung direkt in der sshd_config wirkt nicht: Gleicher Grund. Werte aus
sshd_config.dhaben Vorrang, weil sie zuerst gelesen werden. - Option im Cloud Manager fehlt oder greift nicht: Der Guest Agent läuft nicht. Guest Agent installieren oder den manuellen Weg nutzen.
- Key wird abgelehnt: Prüfe die Rechte.
~/.sshbraucht700,~/.ssh/authorized_keysbraucht600und muss dem Benutzer gehören, mit dem du dich anmeldest. - PuTTY fragt nach dem Passwort: Der private Key ist nicht geladen. In PuTTY unter „Connection“, „SSH“, „Auth“, „Credentials“ die .ppk-Datei angeben. Details im Artikel SSH Key anlegen und benutzen.
Ich habe mich ausgesperrt
Kein Grund zur Panik. Über VNC im Cloud Manager meldest du dich direkt an der Konsole an. Das ist keine SSH-Verbindung, deshalb funktioniert dort weiterhin das Root-Passwort. Dann löschst du die neue Datei oder korrigierst die Einstellung und startest den SSH-Dienst neu.
Root-Passwort vergessen? Das setzt du im Self-Service zurück: Wie setze ich mein Root- oder Admin-Passwort zurück? Startet der Server gar nicht mehr sauber, hilft das Rescue-System.
 DE:
Wie schalte ich die SSH-Passwort-Authentifizierung aus?
 EN:
How do I disable SSH password login?